Gli attacchi ai sistemi di refrigerazione europei mostrano quanto un’intrusione possa incidere sui processi fisici. CRA, nuovo Regolamento macchine e NIS2 costruiscono una protezione che coinvolge produttori, imprese ed enti
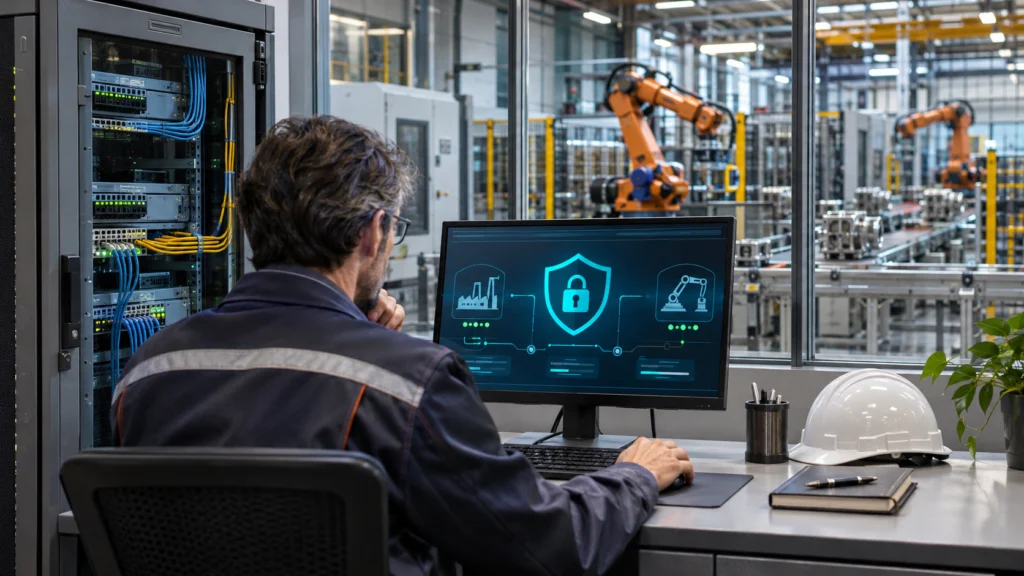
Un attacco informatico può sottrarre un progetto industriale, rendere indisponibili documenti riservati, bloccare una produzione. Quando raggiunge i sistemi che governano un impianto, può anche modificarne il funzionamento. È su questo terreno che si intrecciano il Cyber Resilience Act (CRA) e il nuovo Regolamento europeo sulle macchine: la sicurezza digitale diventa parte della sicurezza industriale.
L’obiettivo è proteggere informazioni, continuità produttiva e persone. Parlare di dati “blindati” esprime un’esigenza comprensibile, ma nessuna procedura garantisce invulnerabilità. Le nuove regole impongono di prevenire le compromissioni, ridurne gli effetti e mantenere nel tempo la capacità di reagire.
Gli attacchi alla catena del freddo: il rischio è già concreto
Il 4 novembre 2026, la Commissione europea, ENISA e gli organismi europei competenti hanno richiamato l’attenzione sugli incidenti che dall’11 ottobre hanno colpito sistemi di refrigerazione commerciale in diversi Stati membri. Una nuova ondata è stata registrata l’1 e il 2 novembre, rendendo necessaria una risposta coordinata.
Il bollettino di CSIRT Italia, ripubblicato dal CSIRT della Regione Toscana, descrive gli incidenti francesi: apparati obsoleti, interfacce amministrative raggiungibili da Internet e autenticazione insufficiente hanno consentito di modificare parametri e attivare da remoto cicli di sbrinamento, interrompendo la catena del freddo.
Il caso mostra il passaggio dalla compromissione informatica al danno materiale. È anche il motivo per cui proteggere la riservatezza dei dati, da sola, non basta: occorre impedire che vengano alterati e garantire la disponibilità dei sistemi necessari a lavorare.
Dalla Direttiva macchine al nuovo Regolamento
La cosiddetta Direttiva macchine 2006/42/CE sarà sostituita, dal 20 gennaio 2027, dal Regolamento (UE) 2023/1230. Il passaggio rende esplicito il rapporto tra connessioni digitali e sicurezza delle macchine.
L’allegato III, nei punti 1.1.9 e 1.2.1, richiede protezioni contro alterazioni accidentali o intenzionali di componenti, software e dati rilevanti per la sicurezza. I collegamenti con altri dispositivi non devono generare situazioni pericolose; i sistemi di comando devono considerare anche tentativi deliberati di interferenza ragionevolmente prevedibili. Sono previste inoltre evidenze degli interventi sul software e sulle configurazioni.
Il significato industriale è preciso: se una manipolazione digitale può compromettere una funzione di sicurezza, quel rischio entra nella progettazione e nella valutazione della macchina.
Le disposizioni transitorie consentono di continuare a mettere a disposizione prodotti immessi sul mercato conformemente alla direttiva prima del 20 gennaio 2027. La scadenza non impone quindi, da sola, una ricertificazione generalizzata delle macchine esistenti.
Cyber Resilience Act: la sicurezza accompagna il prodotto
Il CRA, Regolamento (UE) 2024/2847, disciplina i prodotti con elementi digitali commercializzati nell’Unione che prevedono connessioni dirette o indirette con dispositivi o reti. Può riguardare, secondo il suo ambito applicativo, software, apparati di rete, controllori e dispositivi industriali connessi. Il principio è integrare la sicurezza nella progettazione e nella manutenzione del prodotto.
In base alla valutazione del rischio e ove applicabile, i requisiti comprendono controllo degli accessi, protezione dei dati anche mediante cifratura, difesa da modifiche non autorizzate e disponibilità delle funzioni essenziali. Riservatezza, integrità e continuità diventano requisiti del prodotto.
I due regolamenti possono quindi applicarsi contemporaneamente. Lo stesso CRA riconosce che rispettarne i requisiti può agevolare l’adempimento delle prescrizioni informatiche del Regolamento macchine. Restano però due valutazioni distinte, da coordinare secondo i requisiti applicabili al prodotto.
Per il fabbricante, il percorso comprende valutazione dei rischi informatici, verifica dei componenti di terzi, documentazione tecnica e gestione delle vulnerabilità. La sicurezza deve essere dimostrabile e sostenuta da processi che proseguono dopo la vendita.
Le scadenze: alcuni obblighi sono già applicabili
Al 13 novembre 2026, l’attuazione procede secondo questo calendario:
| Data | Passaggio |
|---|---|
| 11 settembre 2026 | Applicazione degli obblighi CRA di segnalazione dei fabbricanti |
| 20 gennaio 2027 | Applicazione generale del nuovo Regolamento macchine |
| 11 dicembre 2027 | Applicazione generale del CRA |
Il calendario distingue quindi gli obblighi di segnalazione già operativi dalle prescrizioni generali sui prodotti che si applicheranno nel 2027.
Per il CRA, una vulnerabilità attivamente sfruttata o un incidente grave che incide sulla sicurezza del prodotto richiedono una preallerta entro 24 ore dalla conoscenza e una successiva notifica entro 72 ore.
La relazione finale segue termini differenti: per le vulnerabilità, entro 14 giorni dalla disponibilità della misura correttiva o di mitigazione; per gli incidenti gravi, entro un mese dalla notifica delle 72 ore. Le comunicazioni passano dalla piattaforma unica predisposta da ENISA e sono destinate al CSIRT competente e all’Agenzia europea.
Come si attua la conformità industriale
Il primo passaggio è identificare il prodotto, le norme applicabili e il ruolo dell’operatore: fabbricante, importatore, distributore o utilizzatore. Produrre un dispositivo connesso e acquistarlo per uno stabilimento comportano responsabilità differenti.
Per chi fabbrica, l’analisi deve individuare gli accessi possibili, le dipendenze software e le conseguenze di una compromissione. Le soluzioni adottate vanno verificate e documentate prima dell’immissione sul mercato.
La valutazione di conformità conduce alla dichiarazione UE e alla marcatura CE secondo la procedura applicabile. Nel CRA, per molti prodotti è consentita la valutazione interna del fabbricante; determinate categorie richiedono verifiche più rigorose, con il coinvolgimento di un organismo notificato. La marcatura rappresenta l’assunzione di responsabilità sulla conformità ai requisiti applicabili.
Conta poi la durata dell’assistenza di sicurezza. Il CRA richiede un periodo coerente con l’utilizzo previsto, di almeno cinque anni salvo prodotti la cui durata prevista sia inferiore. Per apparecchiature industriali destinate a funzionare più a lungo, cinque anni non rappresentano automaticamente un limite sufficiente.
NIS2: la protezione riguarda anche l’organizzazione
Per comprendere la tutela di industrie ed enti occorre aggiungere la direttiva NIS2, recepita in Italia dal decreto legislativo 138/2024. Il suo campo è la gestione del rischio informatico nelle organizzazioni interessate, con obblighi di sicurezza e notifica degli incidenti significativi.
Le espressioni “soggetti essenziali” e “soggetti importanti” individuano categorie giuridiche precise. L’applicabilità dipende dai settori, dalle dimensioni e dagli ulteriori criteri previsti: non deriva semplicemente dall’importanza economica percepita di un’impresa.
Il rapporto tra le norme può essere letto così: il CRA interviene sul prodotto digitale; il Regolamento macchine sulle condizioni di sicurezza della macchina; la NIS2 sull’organizzazione e sulla gestione dei rischi. Per quest’ultima, la responsabilità coinvolge anche i vertici aziendali.
Sul piano operativo, le indicazioni di CSIRT Italia richiamano attività concrete: censire i dispositivi, separare le reti degli impianti da quelle degli uffici, rimuovere l’esposizione pubblica delle console e limitare gli accessi dei manutentori. Gli interventi devono essere coordinati con chi gestisce gli impianti, evitando interruzioni incontrollate.
Un conflitto digitale dai confini sempre più incerti
Il quadro descritto da ENISA nel Threat Landscape 2026, pubblicato a settembre e riferito agli eventi del 2025, combina criminalità informatica, spionaggio e attività legate alle tensioni geopolitiche. Tra le organizzazioni colpite negli incidenti analizzati, il 73% rientrava nelle categorie essenziali o importanti della NIS2. Il ransomware rimane una delle minacce più incisive nel breve periodo.
È uno scenario che alimenta la percezione di una guerra digitale diffusa. Occorre però distinguere estorsione, spionaggio e sabotaggio: attribuire un attacco a uno Stato o a un’operazione militare richiede prove specifiche. Per imprese ed enti, la conseguenza pratica è comunque la stessa: dati riservati, configurazioni e processi possono diventare strumenti di pressione.
L’attuazione delle nuove regole assume così un valore industriale. Richiede prodotti progettati per resistere, responsabilità definite, manutenzione e capacità di risposta. La fiducia nella fabbrica connessa dipenderà anche dalla possibilità di dimostrare come viene protetta, ogni giorno.